
 Анкетолог
 Typeform
 Тестограф
 Яндекс Формы
 Google Forms
 SurveyMonkey
 Microsoft Forms
 Online Test Pad
 Oprosso
 Simpoll


SSO: вход в кабинет и прохождение опроса
Обновлено 23 октября 2026
SSO позволяет входить в WebAsk или проходить опрос через корпоративную учётную запись. Подключение настраивает владелец пространства через OpenID Connect (OIDC).
SSO входит в тарифы Премиум и Enterprise. Условия доступны на странице тарифов.
Два сценария входа
- В кабинет WebAsk. Сначала пригласите сотрудника в Участники. При первом входе email участника и email, который передаёт провайдер, должны совпадать. Успешный вход через провайдера сам по себе не добавляет сотрудника в пространство. Как пригласить участника и выдать права.
- В опрос. Респондент проходит авторизацию у вашего провайдера и возвращается к опросу. Приглашать его в участники кабинета не нужно. Доступ нужных сотрудников или групп задаётся у провайдера.
Для защиты обычного входа по паролю можно подключить двухфакторную аутентификацию.
Подготовьте приложение у провайдера
Создайте приложение OpenID Connect → Web. Зарегистрируйте два адреса возврата — каждый отдельной записью:
https://api.webask.io/api/auth/sso/callback
https://api.webask.io/api/auth/sso/render/callback
Первый адрес нужен для входа в кабинет, второй — для прохождения опроса. Подготовьте URL конфигурации OpenID Connect (discovery document), Client ID и Client Secret. Провайдер должен передавать идентификатор, имя и email пользователя.
Пример настройки в Okta
- В консоли администратора откройте Applications and Resources → Applications → Create App Integration.
- Выберите OIDC – OpenID Connect и тип Web Application.
- Добавьте оба адреса WebAsk в Sign-in redirect URIs.
- В Assignments назначьте пользователей или группы, которым нужен доступ.
- Скопируйте Client ID и Client Secret из настроек приложения в WebAsk.
Для сервера авторизации организации URL конфигурации имеет вид:
https://<домен-организации-в-okta>/.well-known/openid-configuration
Если используете отдельный authorization server, возьмите discovery URL именно этого сервера: в адресе будет /oauth2/<идентификатор-сервера>/.
Пример настройки в Microsoft Entra ID (бывшая Azure AD)
- Откройте Entra ID → App registrations → New registration. Создайте приложение WebAsk SSO.
- В Authentication → Redirect URI configuration добавьте платформу Web и оба адреса возврата WebAsk.
- На странице Overview скопируйте Application (client) ID в поле Client ID в WebAsk.
- В Certificates & secrets → Client secrets создайте секрет. В WebAsk перенесите его Value, а не Secret ID. Значение показывается только при создании; до истечения срока секрета замените его в настройках WebAsk.
- В Endpoints скопируйте адрес OpenID Connect metadata document в поле URL конфигурации. Проверьте, что в данных нужных пользователей передаётся email.
Пример адреса конфигурации для вашей организации:
https://login.microsoftonline.com/<идентификатор-организации>/v2.0/.well-known/openid-configuration
Берите точный адрес из Endpoints вашего приложения. Регистрация приложения · Создание секрета · OpenID Connect.
Подключите SSO в WebAsk
- От имени владельца откройте Профиль → Вход и безопасность → Вход через SSO.
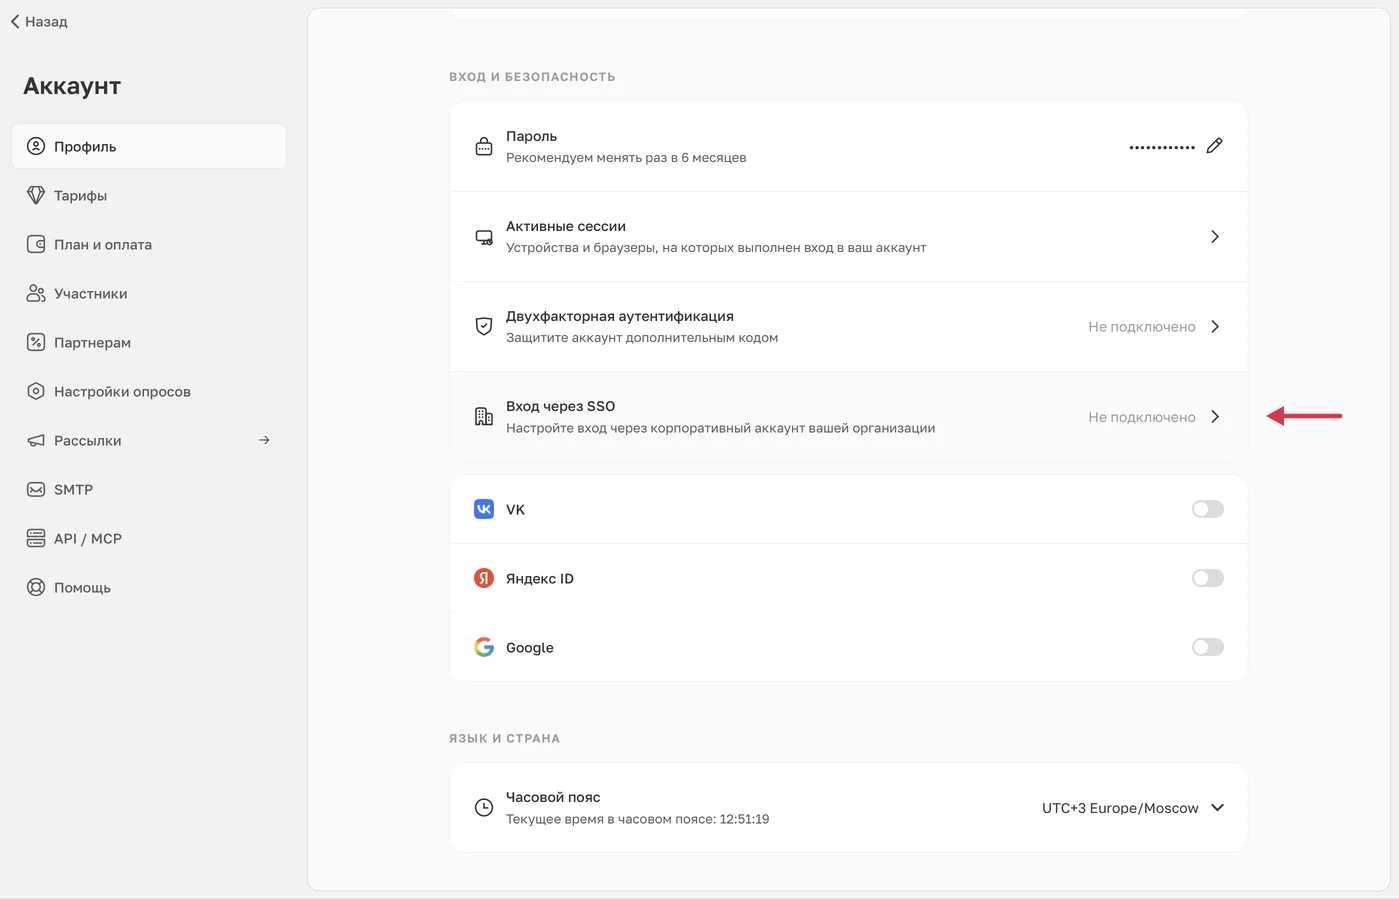 Увеличить
Настройка SSO находится в профиле владельца пространства. - Заполните URL конфигурации OpenID Connect, Client ID и Client Secret.
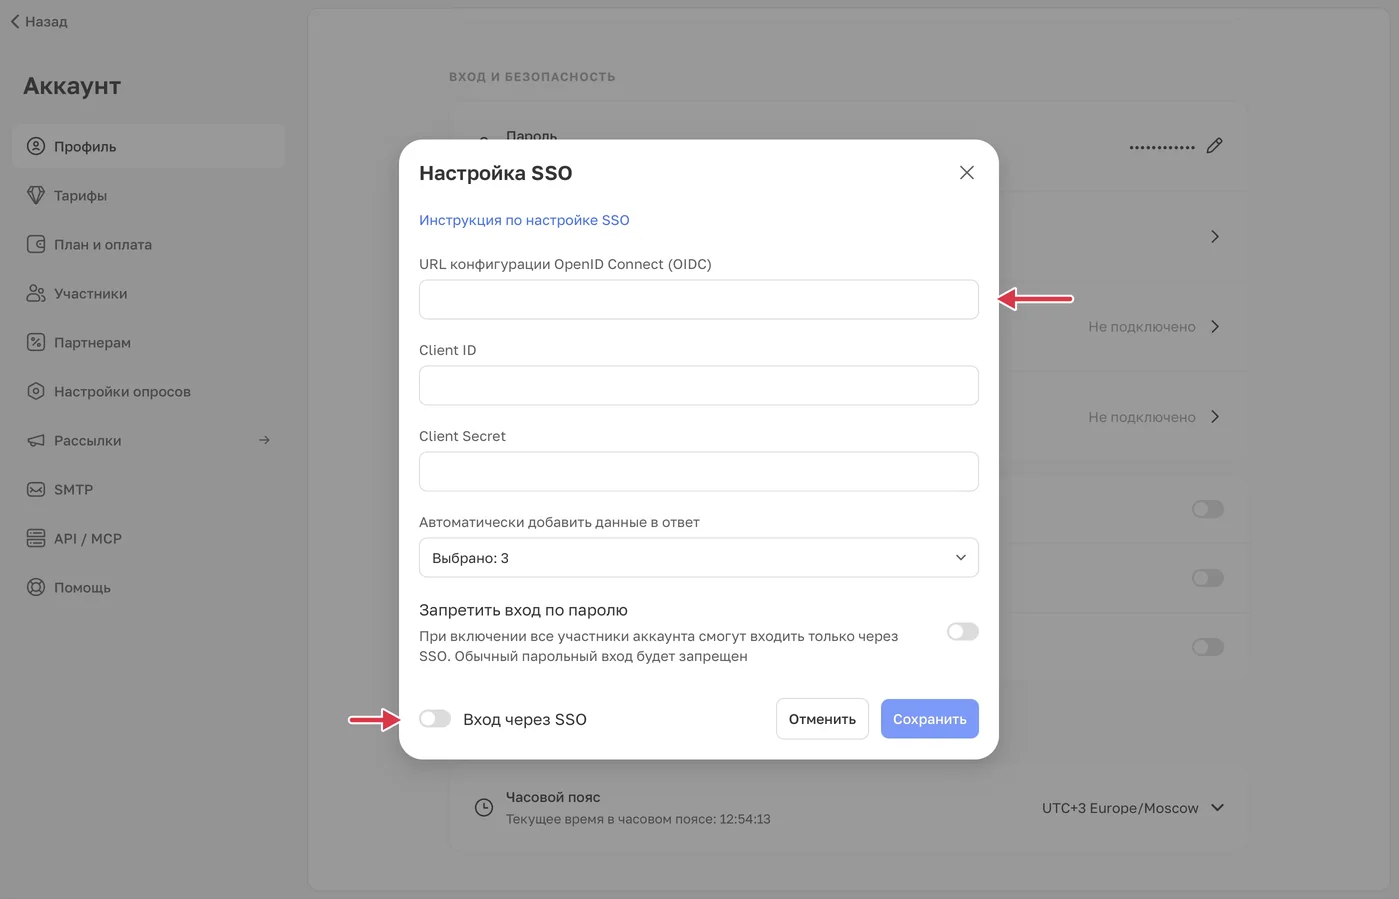 Увеличить
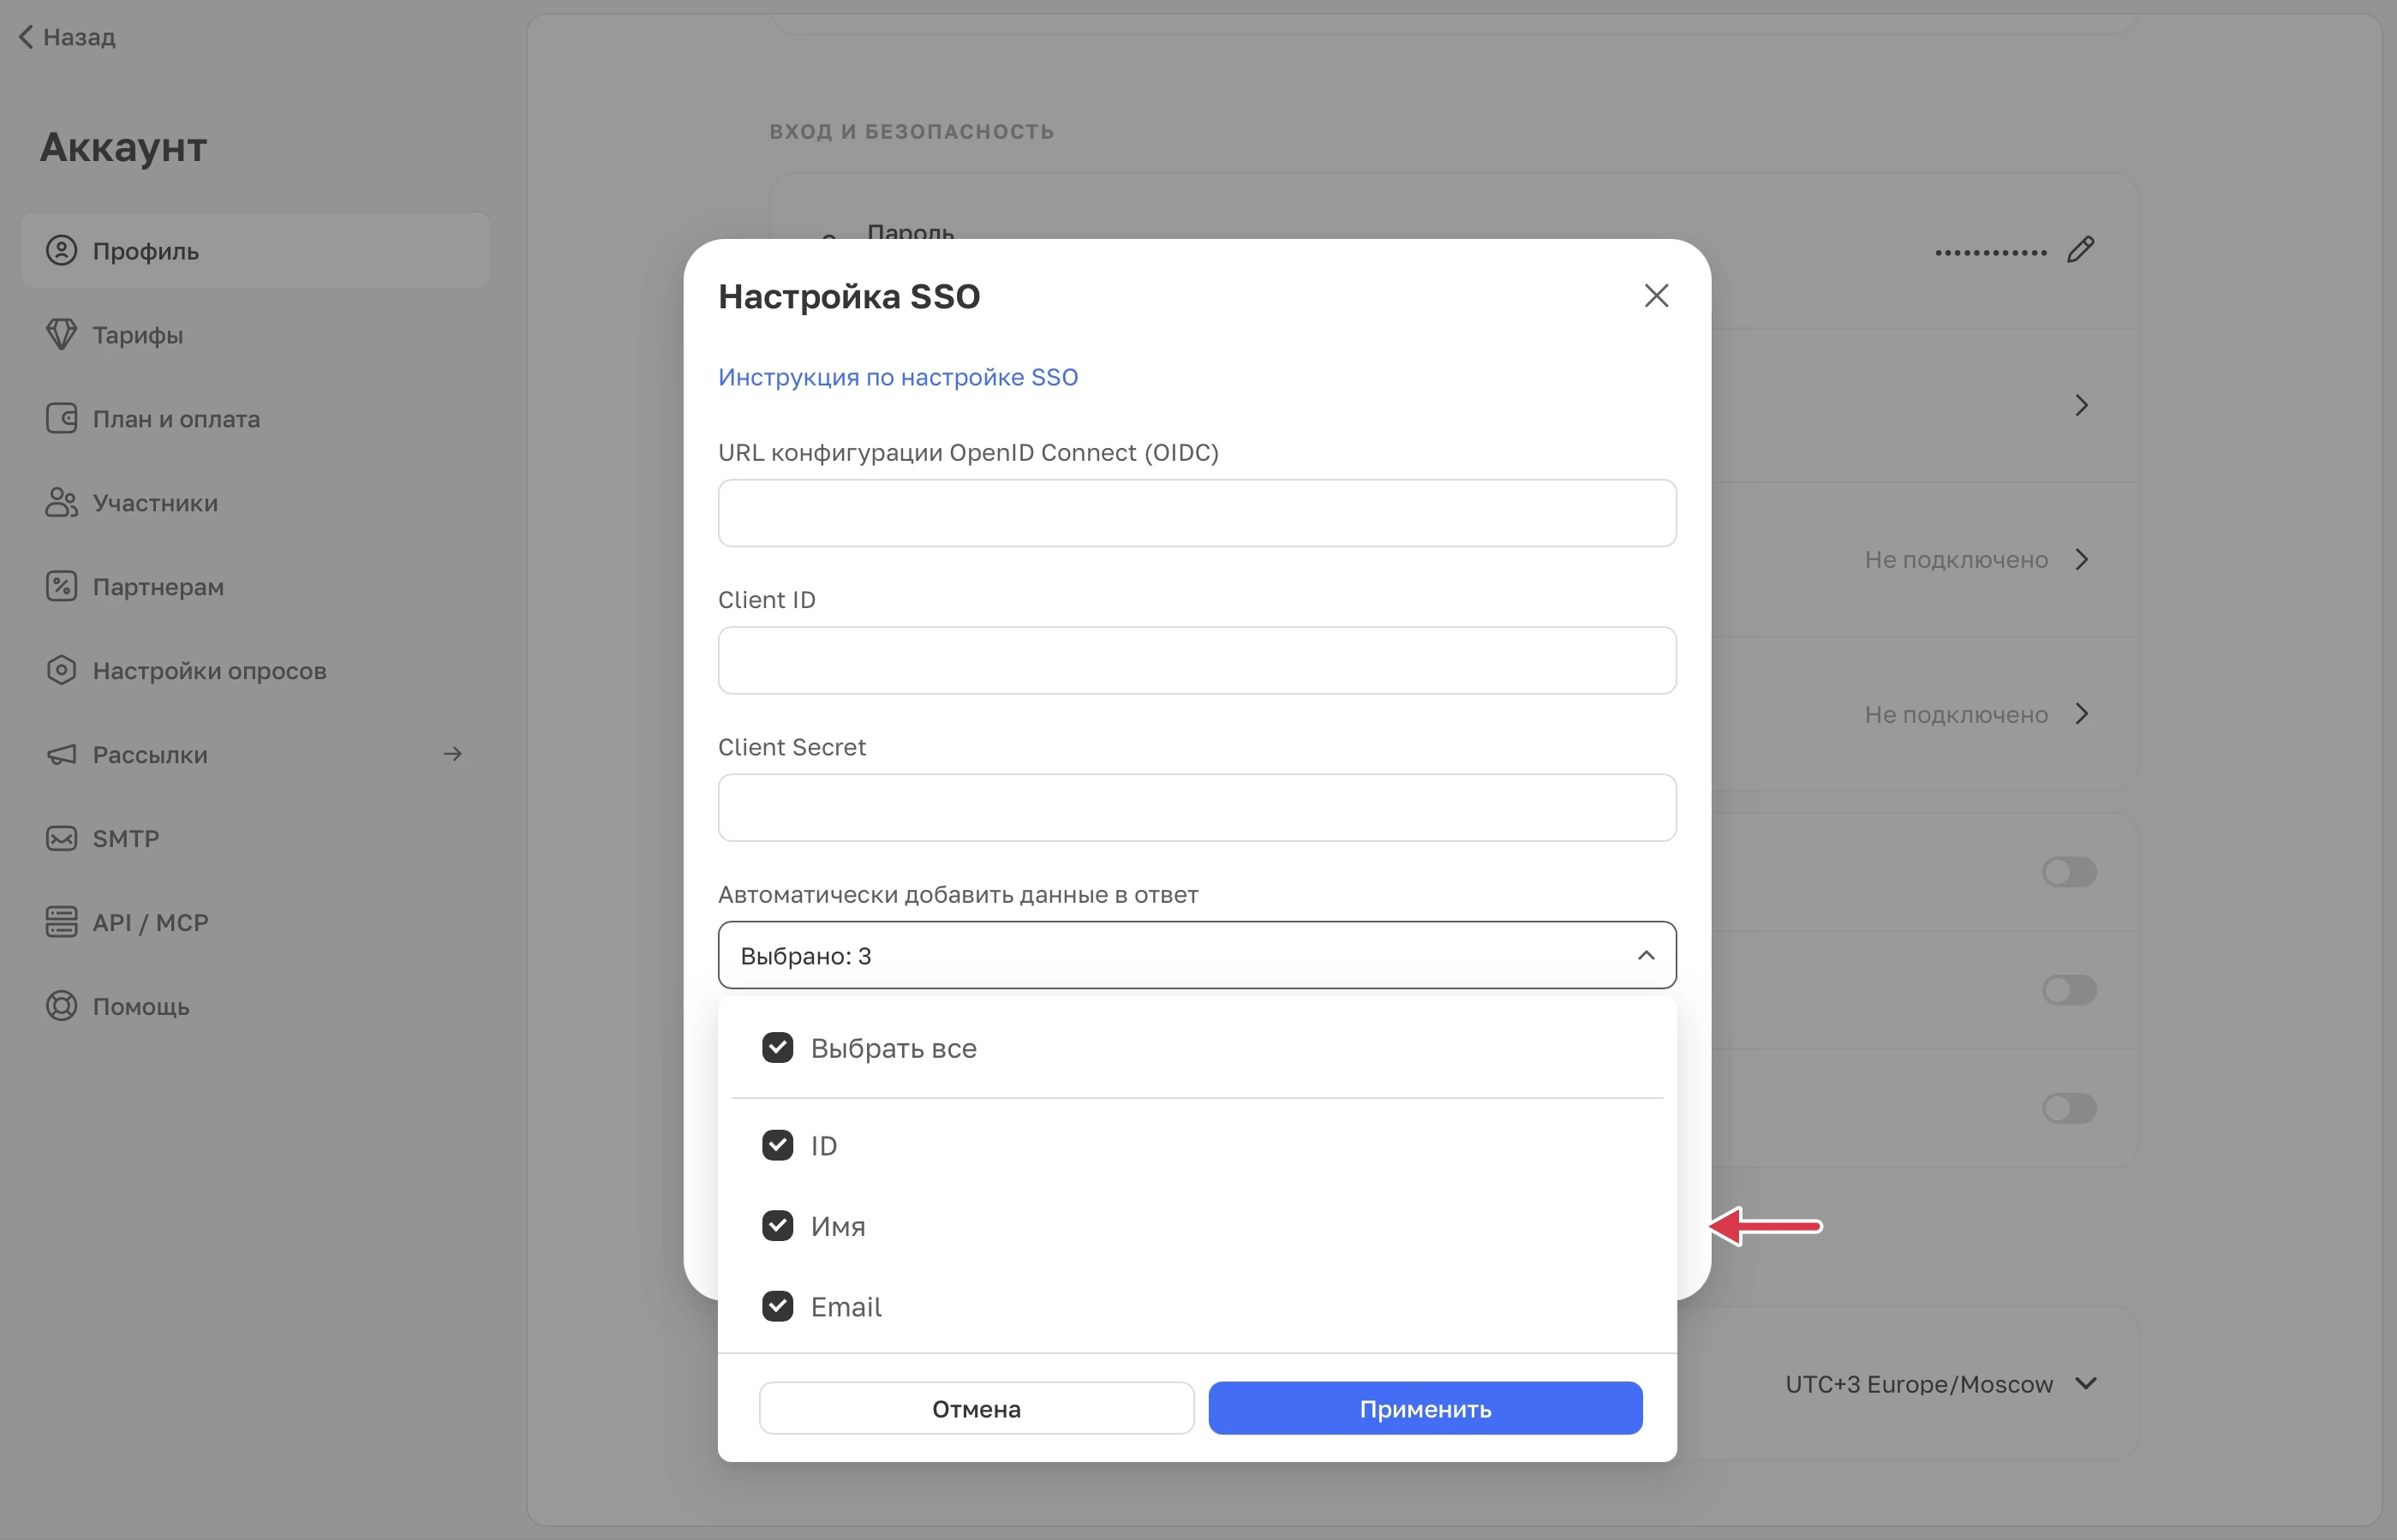
Реквизиты провайдера и переключатели входа через SSO. - В Автоматически добавить данные в ответ выберите нужные атрибуты: ID, имя и email. Нажмите Применить, затем Сохранить, чтобы сохранить реквизиты вместе с атрибутами.
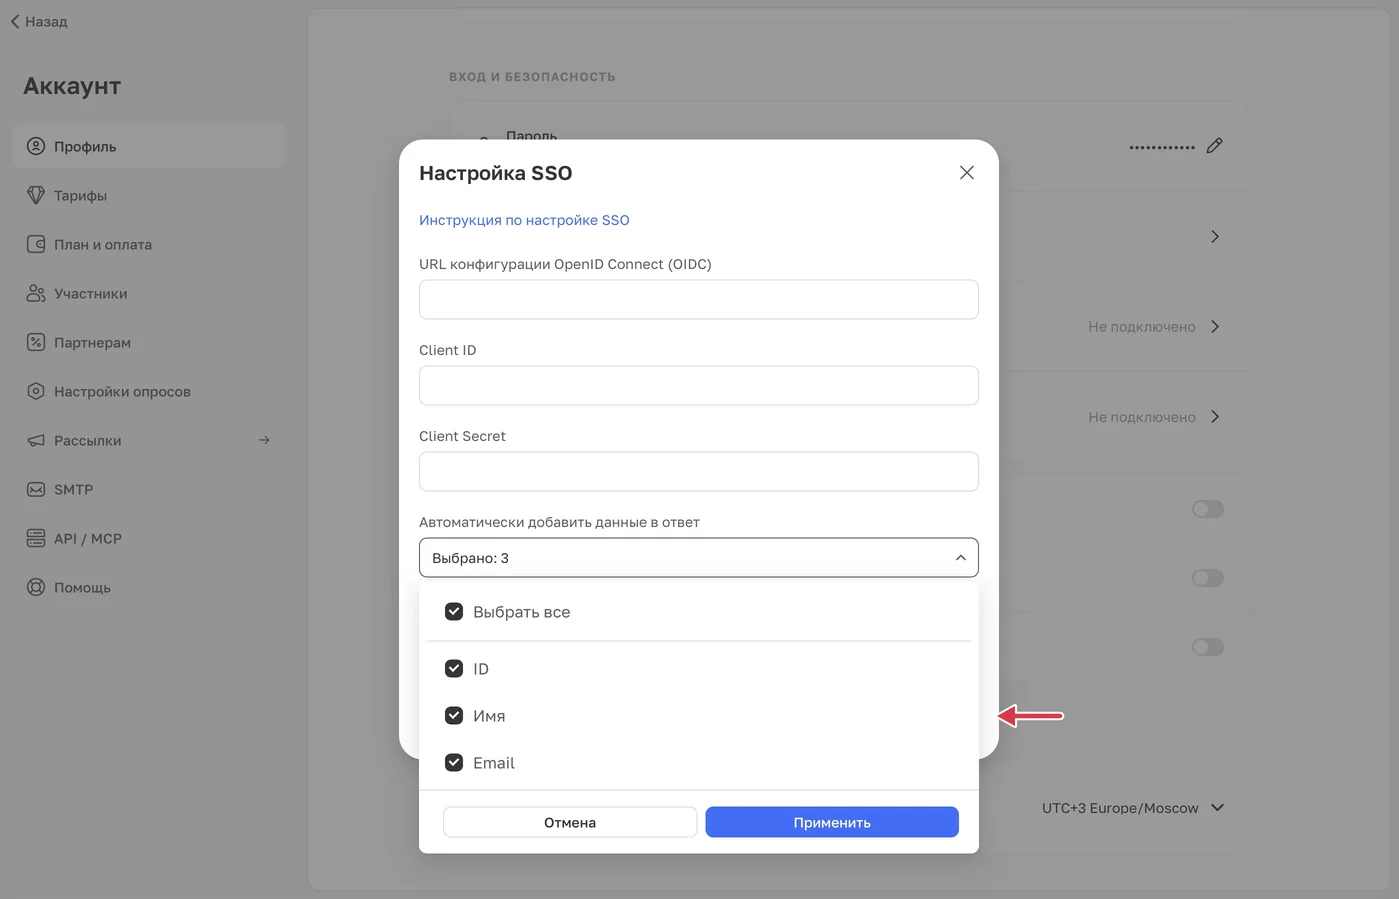 Увеличить
Атрибуты, которые WebAsk может добавить к ответу: ID, имя и email. - Снова откройте настройку SSO и включите Вход через SSO. Проверьте вход в отдельной сессии под приглашённым участником.
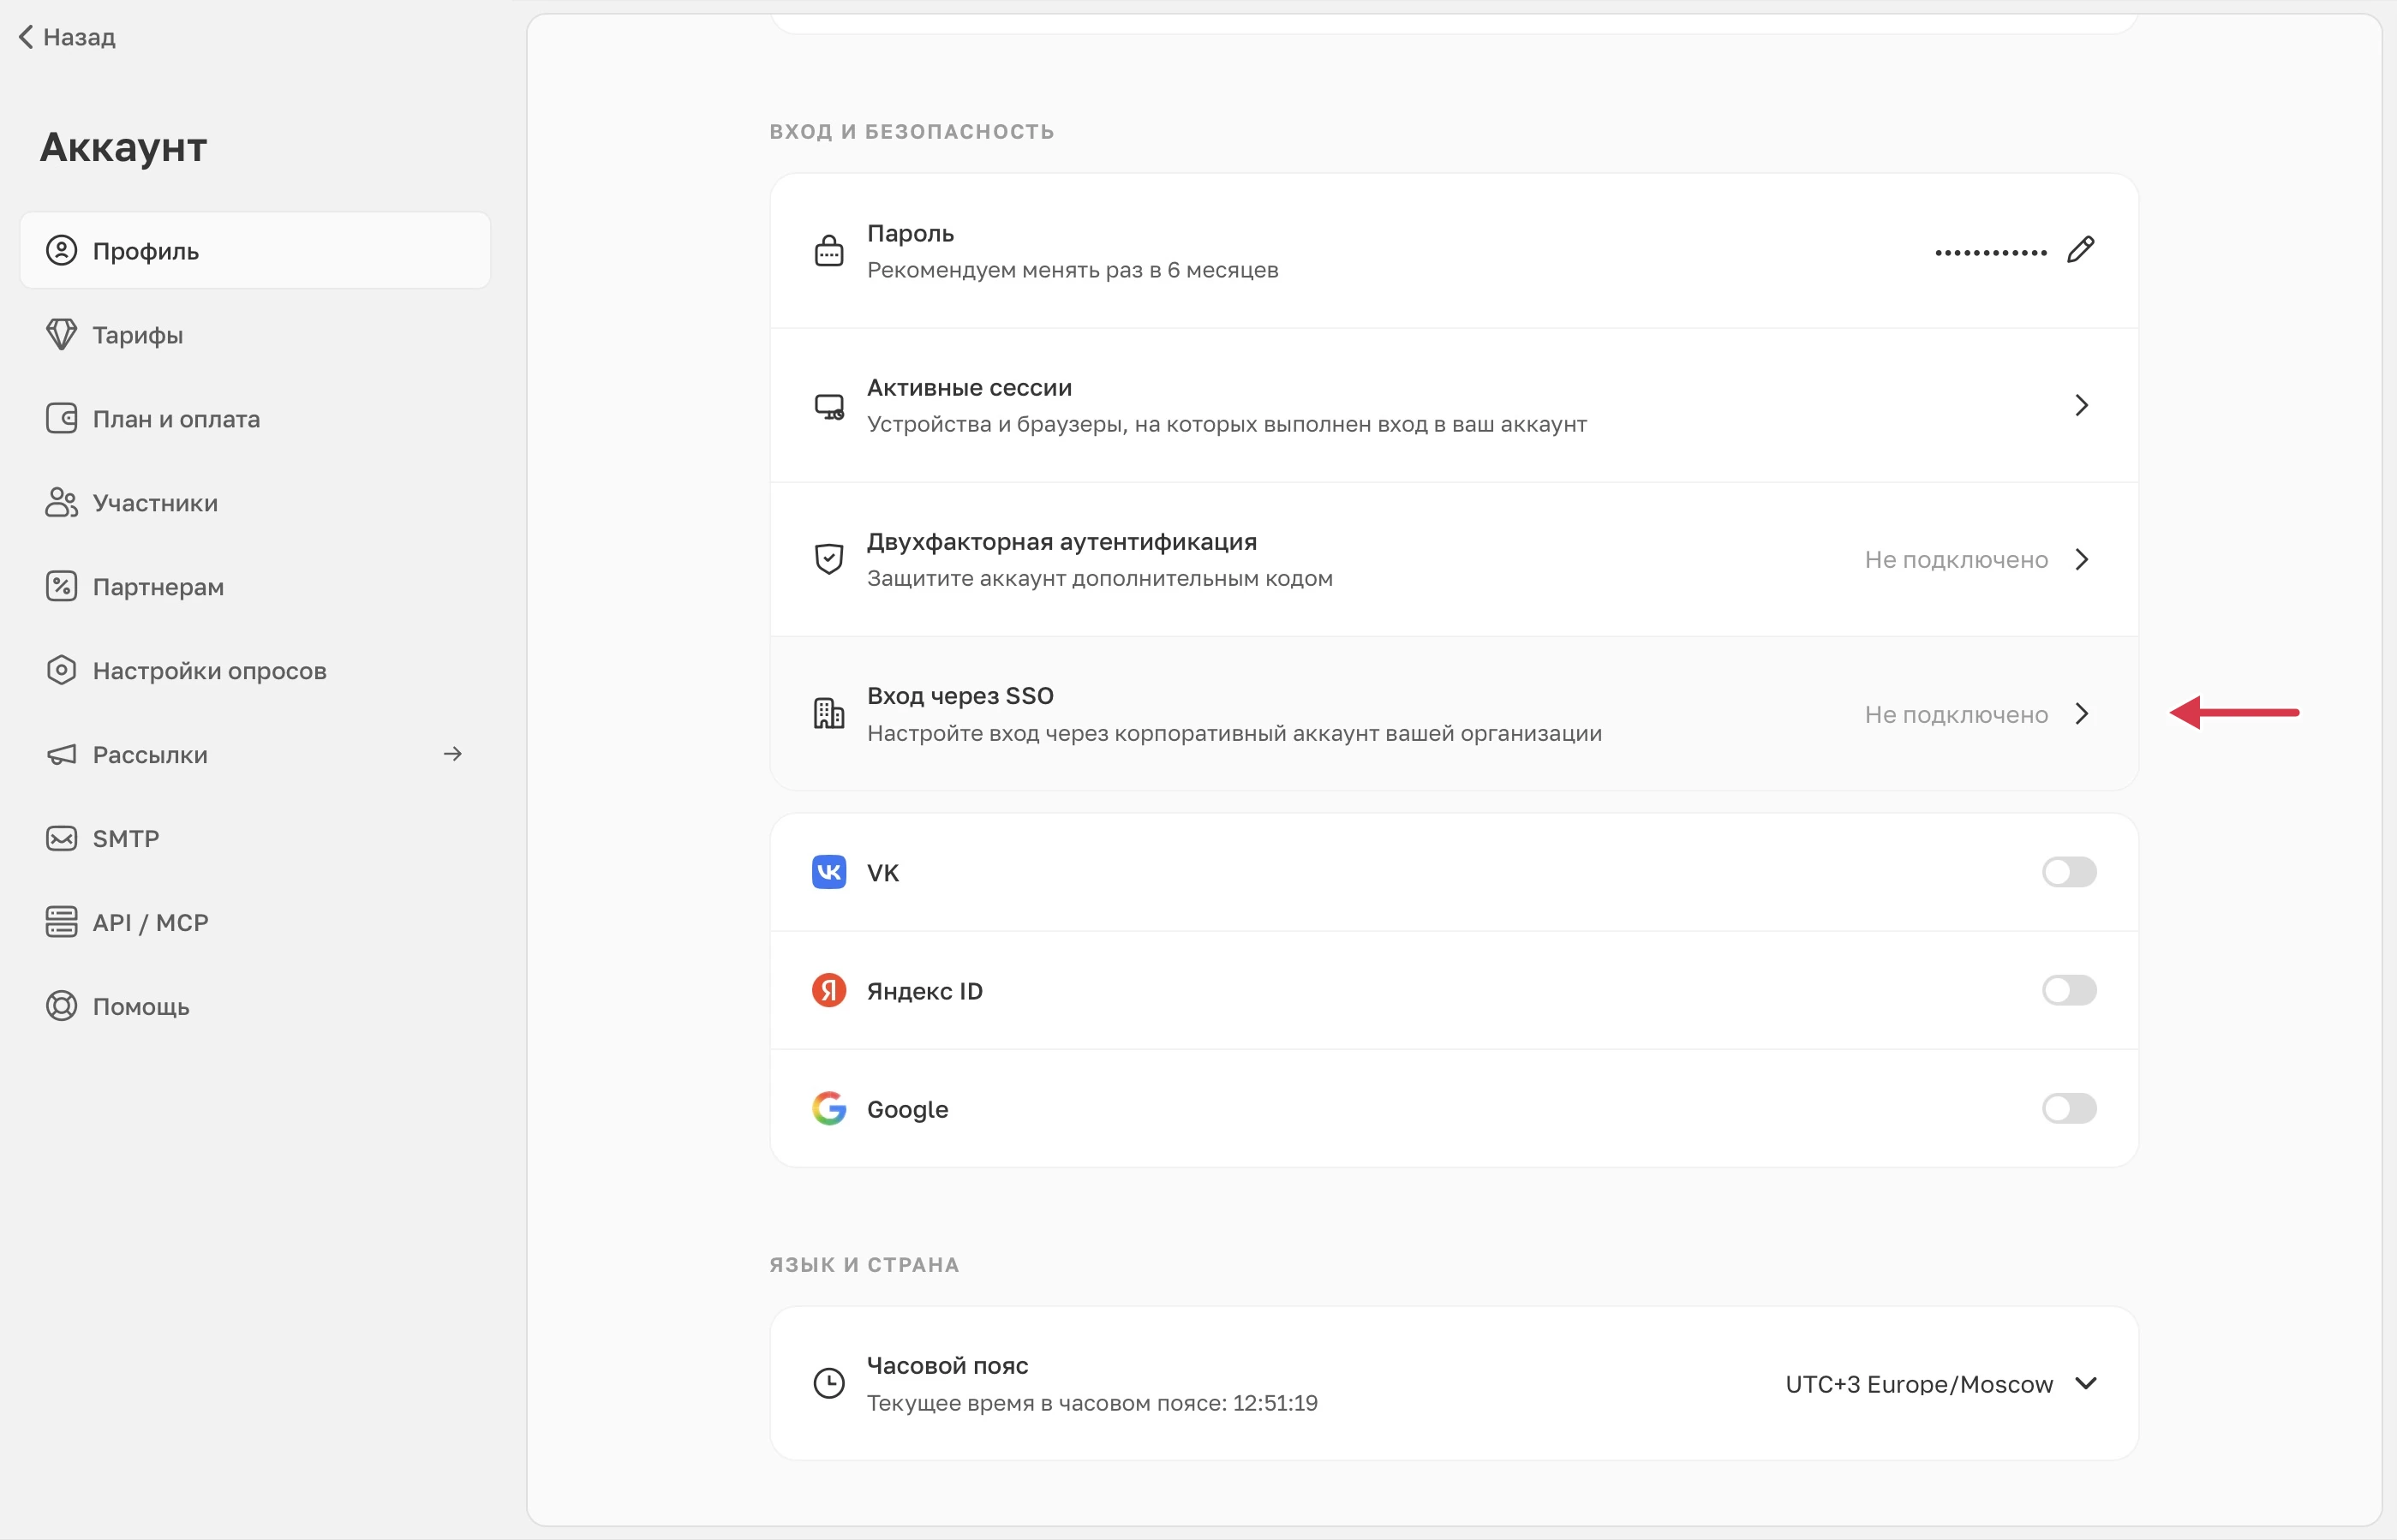
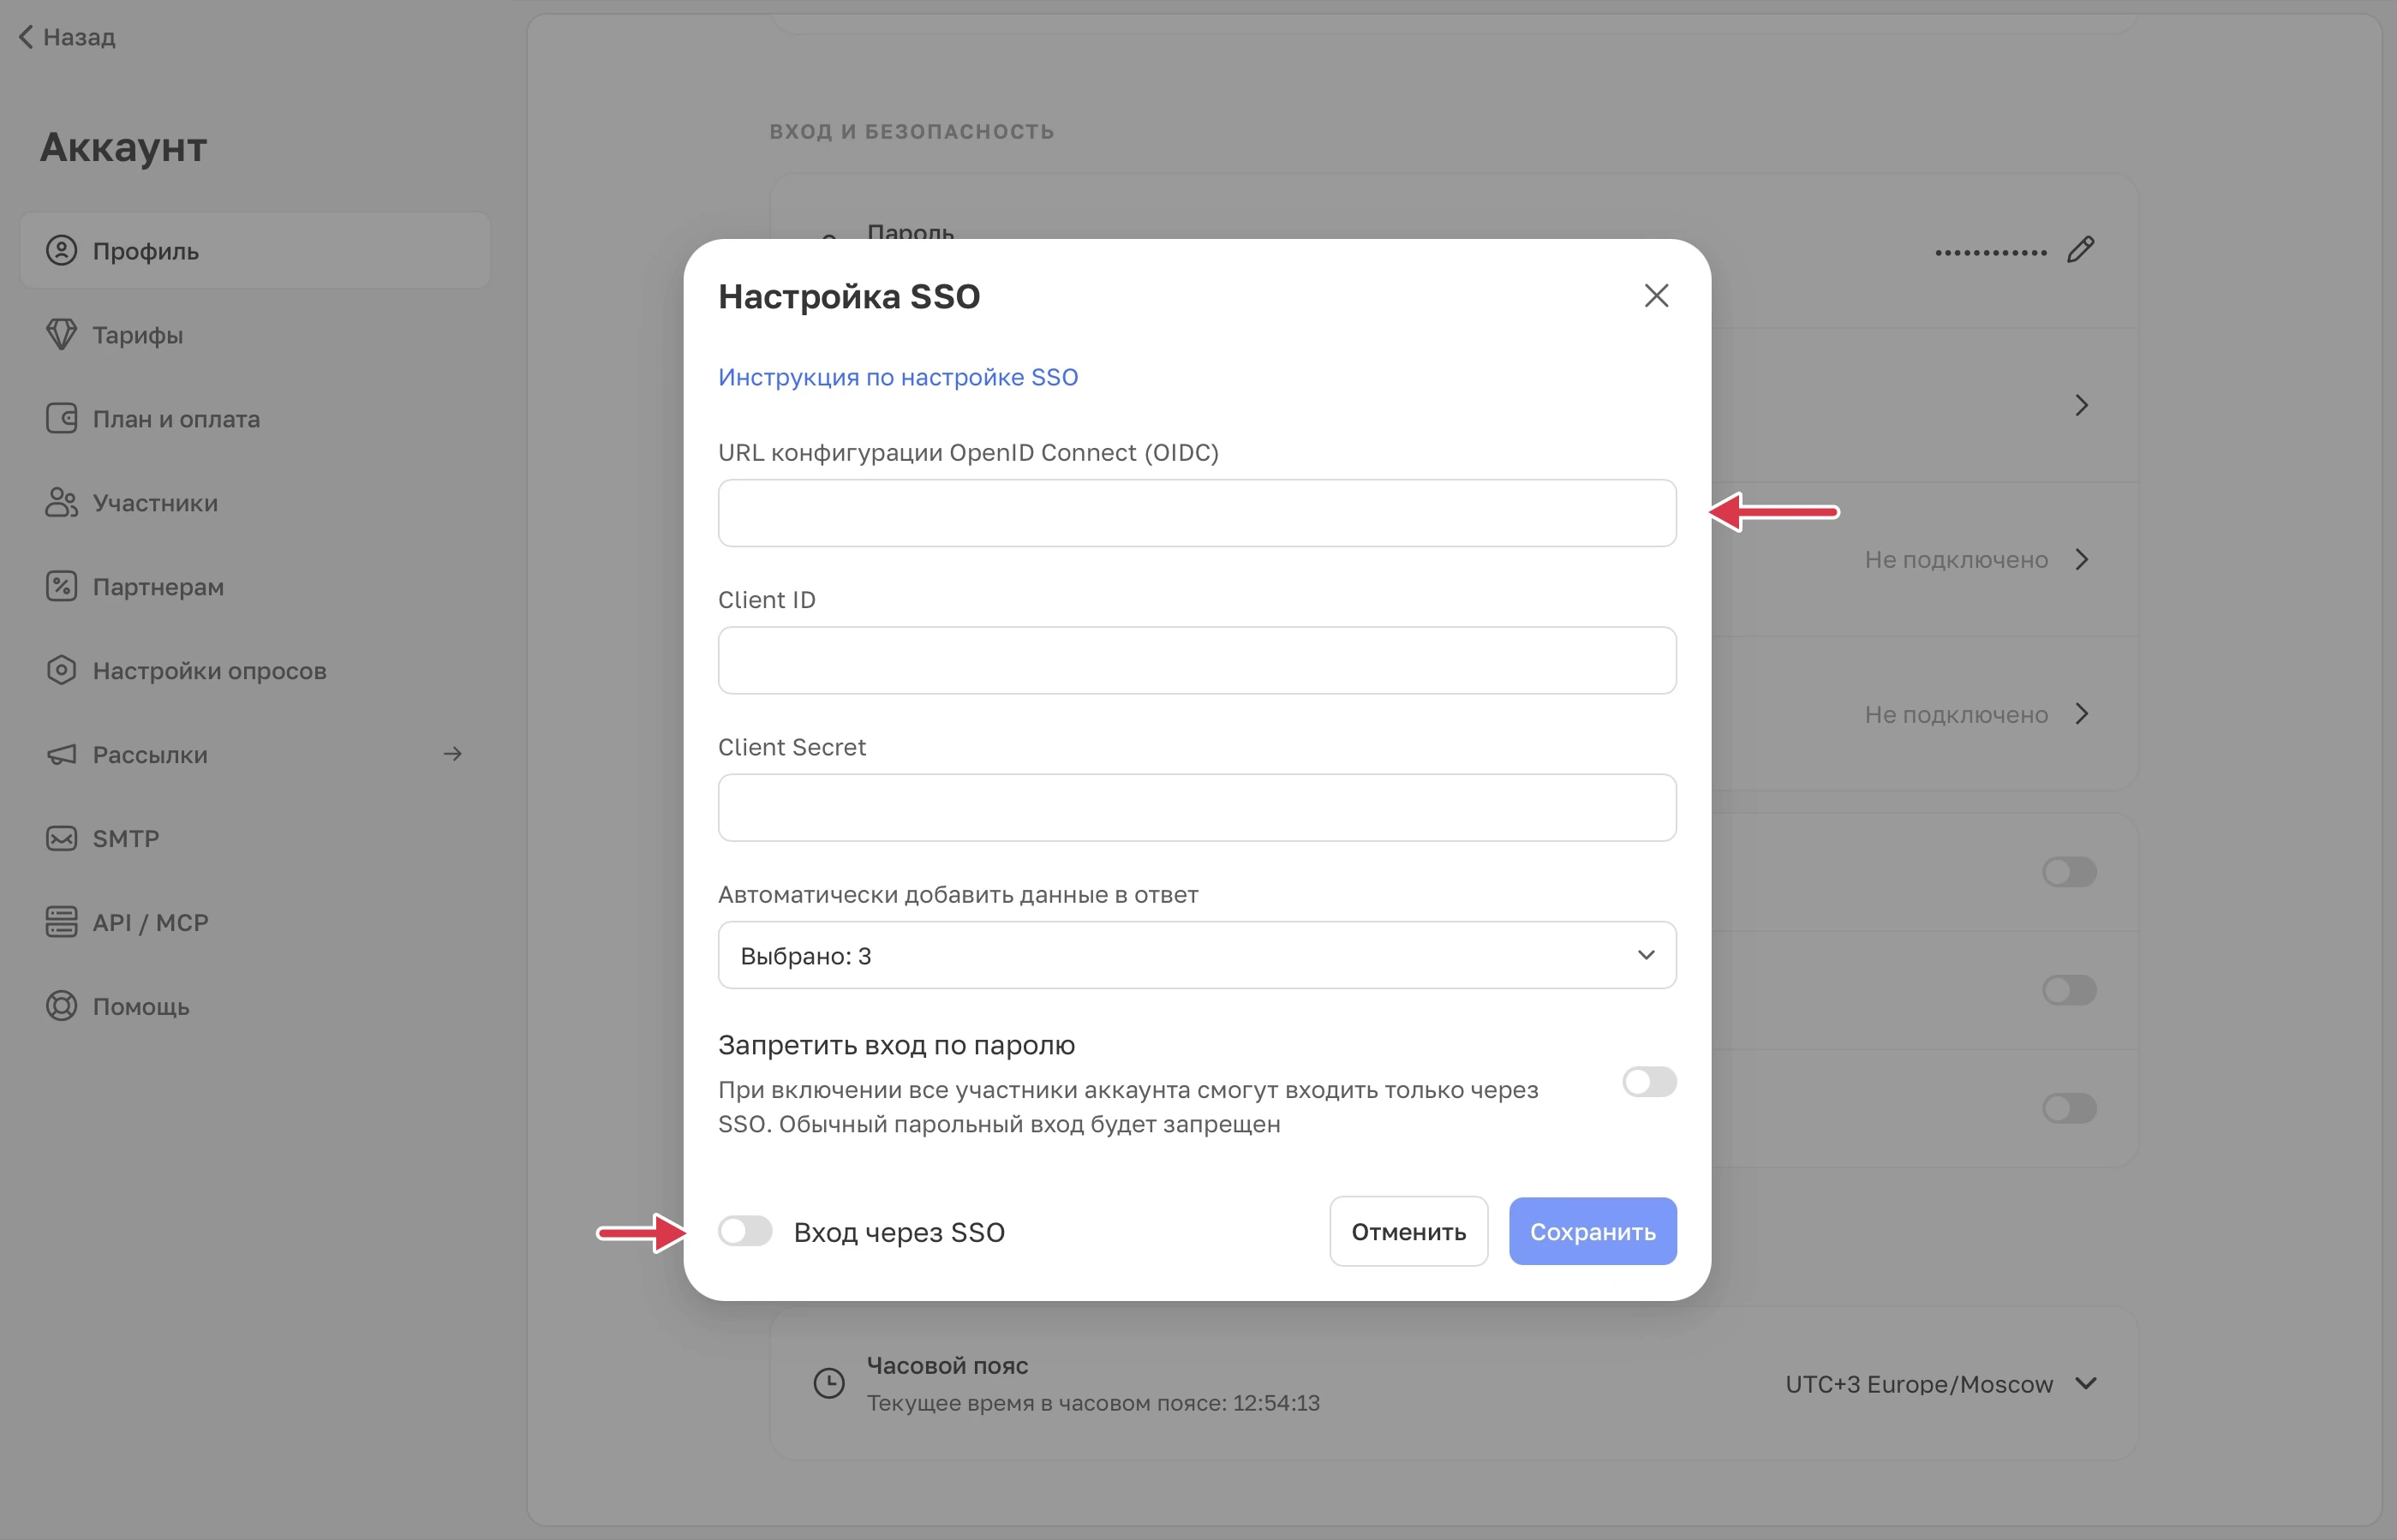
Переключатели Вход через SSO и Запретить вход по паролю сохраняют изменение сразу. Запрет пароля включайте только после успешной проверки корпоративного входа: он отключает обычный парольный вход участников пространства.
Включите SSO для респондентов
- Сначала настройте и включите провайдера в профиле владельца.
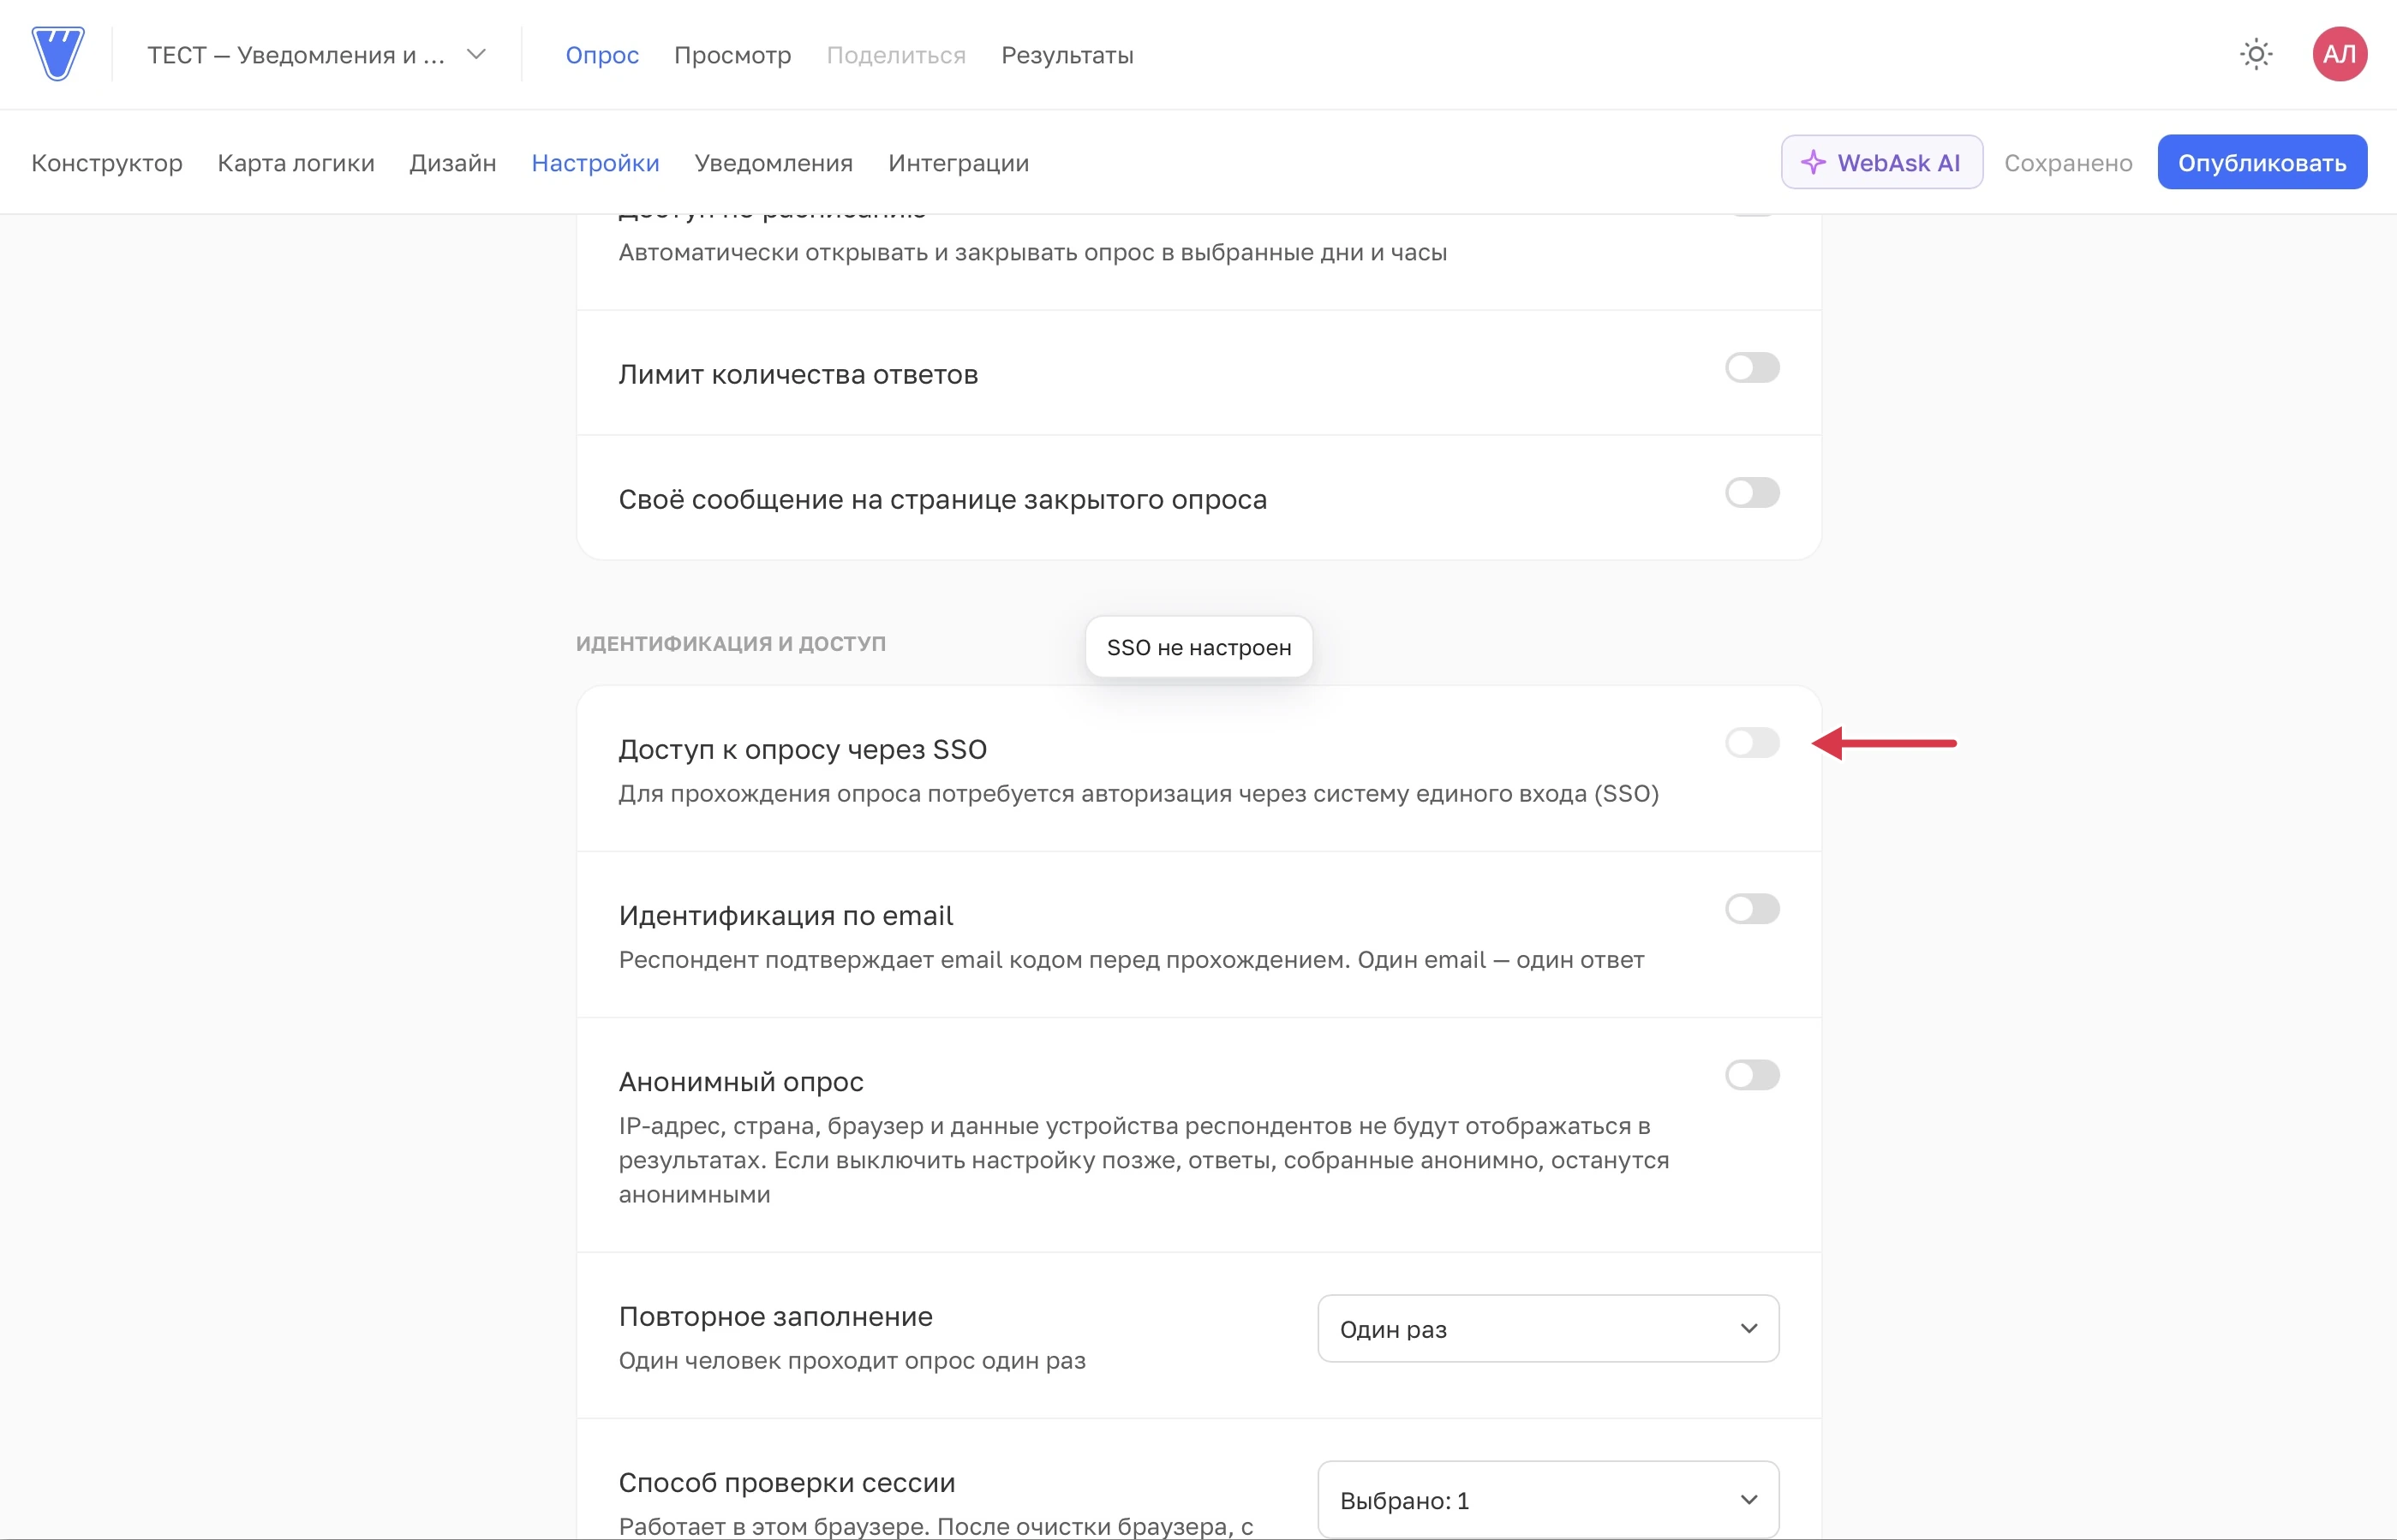
- В нужном опросе откройте Настройки → Идентификация и доступ.
- Включите Доступ к опросу через SSO и опубликуйте изменения опроса.
 Увеличить
Если переключатель недоступен, проверьте настройку провайдера и совместимость опций. SSO нельзя включить одновременно с Идентификацией по email, Анонимным опросом, Паролем на опрос или режимом Повторного заполнения, который разрешает несколько ответов. В мини-опросах этот блок не показывается.
После входа у провайдера респондент возвращается к опросу. Выбранные в профиле ID, имя и email добавляются к его ответу, если провайдер их передал. Подключение SSO не означает, что любой корпоративный пользователь получает права в кабинете.
Что проверить перед запуском
- Не получается войти: оба callback-адреса зарегистрированы без изменений, discovery URL относится к нужному серверу, Client Secret действителен.
- Вход прошёл, но кабинета нет: сотрудник приглашён в пространство, email у провайдера совпадает с email участника.
- В ответе нет имени или email: атрибут выбран в WebAsk и действительно приходит от провайдера. В Entra email есть не у всех типов учётных записей.
- Нужен один ответ от сотрудника: по умолчанию с включённым SSO одна учётная запись отправляет один ответ. При повторном входе респондент увидит «Вы уже отвечали». Если в настройках опроса включено «Разрешить редактирование ответов», вместо этого будет кнопка «Редактировать ответы».